登录社区云,与社区用户共同成长
邀请您加入社区
这篇文章记录的是这套系统的完整工程实践——从架构设计到模型分级,从桌面化到测试策略,以及用 CodeArts 智能体开发过程中踩过的那些坑。所有代码和数据都来自真实项目,不是 PPT 架构。
GaussDB的Ustore存储引擎是一种面向OLTP场景的行存储引擎,采用原地更新(In-place Update)机制,通过分离存储最新数据和历史版本数据,有效解决频繁更新导致的空间膨胀问题。相比传统Astore引擎,Ustore具有三大优势:性能提升10%且更稳定,存储空间节约15%-20%,支持细粒度资源控制。其创新设计包括多版本索引Ubtree、自治式空间管理、NUMA-aware架构,
【摘要】本文系统阐述了GaussDB数据库性能调优的方法论与实践路径。首先提出"先定位瓶颈后针对性优化"的总体思路,通过监控平台分析CPU、内存、I/O等资源使用情况判断压力传导路径。针对CPU高负载问题,重点分析了SQL全表扫描、硬解析等典型诱因;内存优化则聚焦缓冲区命中率、算子落盘等关键指标;I/O和网络异常也给出具体诊断方法。针对锁阻塞问题,详细介绍了锁等待事件的定位技术
摘要:逻辑复制是一种灵活高效的数据库同步技术,通过解析事务物理日志生成逻辑日志,支持异构数据库间的数据迁移和同步。GaussDB提供逻辑解码基础能力,支持串行/并行解码、备机解码和分布式解码,实现低延迟、高吞吐的数据复制。关键技术包括:基于CSN的事务排序保证一致性,多线程并行解码提升性能,备机解码减轻主机负载,分布式解码处理跨节点事务。逻辑复制适用于数据备份、迁移、容灾等场景,但对一致性要求严格
本文介绍了openGauss数据库存储引擎中的astore行存储格式和B-Tree索引机制。astore采用追加写优化设计,通过多版本元组机制实现读写并发控制,其页面结构包含元组指针数组和元组数据区。文章详细解析了astore的元组结构、页面布局、多版本实现原理以及三种空间回收机制(轻量级、中量级和重量级清理)。同时阐述了B-Tree索引的组织结构、元组格式及与堆表的协同机制,包括索引可见性判断和
摘要:openGauss采用基于访问控制列表(ACL)的权限管理机制,每个对象通过ACL存储授权信息。ACL由授权者、被授权者和权限位构成,其中权限位分为高16位授权权限和低16位操作权限。系统通过GRANT/REVOKE命令实现权限管理,核心流程包括获取旧ACL、计算实际权限、生成新ACL并更新系统表。权限检查时通过查询对象ACL进行验证,表权限检查函数pg_class_aclcheck通过调用
同时AlterRole函数也可以用来调整角色的成员关系,结构体中的action字段值设置为1和-1分别表示增加和删除成员关系,该选项将在授予和回收角色章节具体描述。首先对执行者的相关权限进行校验,然后循环处理要删除的角色,删除系统表pg_auth_member中相关的元组。检查完所要创建的角色类型以后,开始循环获取角色属性options中的内容,并将其转换成对应的角色属性值类型。在完成了转换以后,
摘要: GaussDB性能调优的核心目标是降低响应时间、提高吞吐量和资源利用率。优化方法包括硬件配置(如多核CPU、SSD存储)、集群架构(分区策略、读写分离)、参数调优(内存、并发设置)、查询优化(索引策略、避免全表扫描)以及资源管理(内存、I/O)。分布式查询需解决数据倾斜,并利用监控工具分析慢查询。实战案例显示,优化后性能可显著提升(如TPS从100增至5000)。综合运用架构、配置和查询优
摘要:华为GaussDB通过四层权限模型(系统/数据库/模式/对象)实现精细化访问控制,支持角色继承、列级授权等企业级安全需求。其特色包括动态数据掩码、行级安全策略、LDAP集成认证等安全机制,以及AI驱动的权限优化建议。最佳实践强调最小权限原则、定期清理和三权分立,为金融等高敏行业提供合规保障。随着智能审计和Serverless临时凭证等技术的发展,数据库权限管理正从静态配置向动态智能化演进。
本案例是在华为云主机(ARM+Linux(ubuntu 24.04 server定制版))下,进行软件安全的简单的经典栈溢出攻击实践。
本文系统解析华为云GaussDB数据库安全配置策略,针对企业数字化转型中的安全挑战,提出纵深防御方案。重点涵盖四大核心领域:身份认证(MFA、RBAC、三权分立)、全生命周期加密(存储/传输/备份)、网络安全(隔离防护、SQL注入防御)以及审计体系(全量操作记录、威胁检测)。通过行业特化实践(金融等保、政务多租户)和持续运维检查清单,构建"认证-加密-检测-响应"四层防护架构,
在近日落幕的华为开发者大会2025(6月20日-6月22日)上,交通银行作为HarmonyOS安全合作的关键伙伴受邀出席。在大会的主题演讲上介绍了交通银行基于HarmonyOS SDK设备安全服务(Device Security Kit)中的数字盾服务,成功打造了安全盾,实现大额转账场景安全的合作成果。
华为GaussDB作为分布式数据库的领军者,通过多层权限模型与动态审计机制,构建了兼顾灵活性与安全性的访问控制体系。本文将深入解析其技术原理、实操方案与行业级应用场景。
6月21日,在华为开发者大会2025《鸿蒙生态伙伴SDK论坛》上,华为与中国信通院标准所、鸿蒙生态伙伴代表上海CA、一砂、三未信安,共同宣布"鸿蒙生态伙伴SDK优选库"正式发布。同时,由中国信通院标准所牵头,联合华为以及SDK伙伴在GIIC联盟下制定的鸿蒙SDK用户权益保护与个人信息保护相关标准也在会上进行了解读。这些关键举措,旨在为鸿蒙生态伙伴和开发者提供强有力的支持,助力优质安全的鸿蒙生态构建
本文介绍了在openGauss 6.0.1数据库中统计用户权限的两种方法。
GaussDB通过“预防-检测-响应”三位一体的安全架构,为企业提供了从基础设施到应用层的全栈防护能力。未来,随着AI技术的深度集成,GaussDB将进一步实现:自适应安全策略:基于UEBA(用户实体行为分析)动态调整权限;零信任架构:持续验证访问者身份与设备可信状态;隐私计算融合:支持联邦学习、多方安全计算等新型隐私保护范式。作者:红豆。
从软硬融合全密态、端侧加密引擎、端侧密钥管理、轻量化语法解析等四方面解读了GaussDB全密态数据库
GaussDB 的安全性依赖于多层次的防护措施:认证层:禁用默认账户 + MFA 强制认证。授权层:RBAC + 最小权限原则。传输层:TLS 加密 + 数据库文件加密。监控层:审计日志 + 实时告警系统。建议定期进行渗透测试(如使用 OWASP ZAP)和漏洞扫描(如 OpenSCAP),并遵循 PDCA 循环(计划-执行-检查-改进)持续优化安全策略。
在等保要求下为openGauss配置SSL客户端接入认证的过程。通过启用SSL、配置客户端接入认证规则以及验证SSL连接等步骤,可以确保OpenGauss数据库与客户端之间通信的安全性
1.查询系统状态:建议应用跟随系统未成年人模式状态切换,随系统一同开启或关闭未成年人模式。应用启动时可以查询系统的未成年人模式是否开启。未成年人模式开启时,应用应主动切换为未成年人模式。2.感知系统状态切换:应用可通过订阅公共事件感知未成年人模式状态变化,应用进程存在时,如果用户切换系统的未成年人模式状态(开启或关闭),应用可主动跟随系统进行切换。3.验证家长密码:当用户在调整应用内未成年人模式设
华为云企业主机安全9月新版本现已上线!此次更新重点增强了容器安全检测相关功能,进一步巩固了主机与容器的安全防御体系,确保您的业务安全无忧!
华为云Stack大模型混合云,为矿山智能化编织云上美好未来
英文原文:New Reflection API affected by a known 10+ years old attack 据SECLISTS 透露,他们发现新的 Reflection API 在引进 Java SE 7 时并未经过非常安全的复查,并且存在着一个非常大的漏洞。 该漏洞可以允许黑客利用 10 年前便广为人知的手法来攻击 Java 虚拟机。Java SE 7 中的 R...
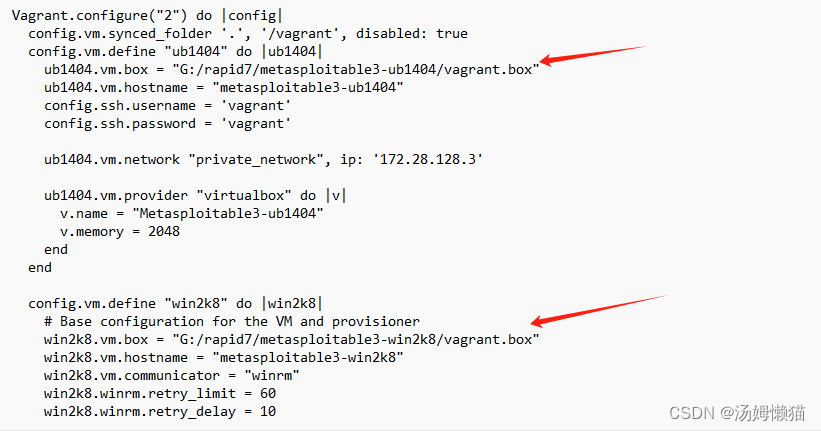
因为在使用第三方提供的打包好的metasploitable3有些问题,所以决定重新打包虚拟机,因为有不想用VirtualBox.参考了一些资料而且vagrant支持vmware已经免费,就用了vmware。linux和win2k8的都一起下了。注意:cmd或者powershell请用管理员权限。如果,有些命令没有识别,建议重启。建议读完再干,不长。metasploitable3官方github ,
find / -name "test.py" 2>/dev/null //查找test.py文件位置。5.依次敲击 7469 8475 9842 端口实现敲门操作 ,再次用nmap发现ssh开放。file=../../../../etc/passwd 成功查询到passwd文件。4.openssl passwd -1 -salt 123456 //给密码加盐。1>抓个包,把抓到的信息写进一个文本里
2、Kali linux,centos,Windows 实验虚拟机 3、自己搭建 IIS 和 apache4、部署 php 或者 asp 的网站 5、搭建 Nginx 反向代理网站 6、了解 LAMP 和 LNMP 的概念。熟悉 AWVS、sqlmap、Burp、nessus、chopper、nmap、Appscan、Msf 等相关工具的使用。学习并进行使用,具体教材可以在 SecWiki 上搜索
今天一个用户因为服务器遭受DDOS攻击进入黑洞而找到我,下面这张图我想大部分阿里云云用户基本都是收到过类似的短信。1.什么是“黑洞”?黑洞是指服务器的攻击流量超过计算机机房的黑洞阈值时,云计算运营商将阻止服务器的外部网络访问。服务器进入黑洞一段时间后,如果系统监视到攻击流量已停止,则黑洞将自动解除阻塞。2.进入“黑洞”有什么影响?DDoS攻击不仅影响受害者,而且严重影响整个云网络。 DDoS防御需
安装虚拟机apt-get install virtualbox中途有报错linux-headers-5.10.0-kali3-common_5.10.13-1kali1_all.deb安装成功后打开虚拟机发现报错kali Kernel driver not installed (rc=-1908) The VirtualBox Linux kernel driver is either not l
现在谈云计算,谈公有云,似乎有点落伍,技术上也感觉不够那么潮流、不够性感。市场的技术趋势分析似乎也在为我们的感觉给出注脚。Gartner给出的近一两年需关注的技术列表里,基础公有云云计算平台应用,已经不在其中。而关注点,都集中在新兴业务方向,例如微服务架构、数据科学和机器学习、无服务器计算、人工智能云服务,NFT,元宇宙等等。其实,正因为大家已经不再认为它是个潮流,反而恰恰体现了它的日趋成熟,也说
企业可以使用云计算供应商为其提供额外的工具来保护数据,但仍有来自用户端的工作要做。如果企业在任何云计算应用程序中存储文件,则需要安全的云存储。在云计算安全领域,企业基于周边的安全硬件(即防火墙)基本上已经消亡,云计算使企业存储文件非常简单方便。但它也带来了一些独特的数据安全挑战,这些挑战无法通过传统的基于边界的安全性来缓解。应用程序创建者负责保护他们的产品基础设施,但企业仍然负责保护其帐户和存储在
尤其是在人群集中的地方,一旦发生,后果不堪设想。EasyCVR视频融合平台可在复杂的网络环境中,将分散的各类视频资源进行统一汇聚、整合、集中管理,可实现视频监控直播、云端录像、云存储、录像检索与回看、智能告警、平台级联、集群、电子地图、H.265视频自动转码、智能分析等视频能力与服务。EasyCVR视频融合云平台具备丰富的视频能力,包括视频监控直播、录像、云存储、检索与回看、告警、集群、级联、共享
随着大数据、云计算、人工智能等新兴技术的迅猛发展,数据已经成为我国经济社会发展的五大生产要素之一,《网络安全法》《个人信息保护法》《数据安全法》的先后出台为维护国家安全、保护公民个人信息、规范网络行为以及促进数据经济发展奠定了法律基础,2022年底,中共中央、国务院颁布“数据二十条”,为加快构建数据基础制度,激活数据要素潜能,促进数据要素市场繁荣,构筑国家竞争新优势指明了发展方向。如何在保障数据安
简介:也许你并不了解“阿里云混合云”,甚至没有听说过“混合云”,然而它却在幕后“默默”改变着人们的生活。也许你并不了解“阿里云混合云”,甚至没有听说过“混合云”,然而它却在幕后“默默”改变着人们的生活。大到智慧城市的治理,小到电费话费的支付,背后都有它的身影。让我们通过几个“栗子”,了解一下这位“默默”无闻的“政企数字化转型的技术基础设施”。让政务服务更便捷!近日海南离岛免税店增至9家的新闻刷爆网
我这个电脑内存少,D盘才350g,结果kali占了300g,主要的原因还是我的快照拍了比较多,平常拍快照可以避免我们操作失误导致系统崩溃,就算崩溃了还可以还原,这样确实挺好,但快照很占内存,如果是分散的快照还行,还可以删除,但是如果是一连串的,就不好删了,因为你有依赖关系,所以我们可以这样先关闭kali虚拟机->管理->克隆选择完整克隆弄完之后直接把原来kali删了,然后点击生成里面的
云计算是一种按使用量付费的模式,这种模式提供可用的、便捷的、按需的网络访问, 进入可配置的计算资源共享池(资源包括网络,服务器,存储,应用软件,服务),这些资源能够被快速提供,只需投入很少的管理工作,或与服务供应商进行很少的交互。随着云计算逐渐成为主流,云安全也获得了越来越多的关注,传统和新兴的云计算厂商以及安全厂商均推出了大量云安全产品。但是,与有清晰定义的“云计算”(NIST SP 800-1
它的逻辑是这样的:白包一般是一些已经上架且符合谷歌要求的简单应用,然后通过热更新的方式,将自己的应用融合到这个白包中,从而绕过谷歌的初次审核,这需要一定的技术水平。综上所述,新的开发者账户相比老账户,在Google Play上架应用的过程中可能会面临更多的挑战,但只要采取相应的策略提高账号的质量和权重,就能够提高应用上架的成功率。它内置了专业的防关联浏览器,IP一客一售,相对干净一些,一个账号一个
上面是我在应对破解方面的一些简单的总结,除了进行常规的加固之外,还进行了其他的维度的校验。当然,我其实对逆向和破解的了解并不是那么深入,这里权当抛砖引玉了。随着信息技术的快速发展和互联网的普及,IT行业 成为一个非常热门的领域,也是目前就业前景非常广阔的领域之一。IT行业是一个非常庞大和多样化的行业,包括软件开发、网络安全、数据分析、云计算等等领域。因此,就业前景也是非常广泛和多样化的,不同的领域
据此我们可猜测一下账号密码会在哪个表里(首先盲猜是在users表里,查看字段是找到账号密码的手段之一,一般账号字段为user,密码字段为password)后启动xampp,并启动xampp里的apache和mysql后面按钮start进行启动,当apache与mysql变成下图绿色后就行了。通过sqlmap继续查看dvwa库的所有表(可得guestbook表与users表)下载后解压将解压的dvw
产品概述近年来伴随着互联网、智能移动设备、物联网技术和云计算的快速发展及广泛应用,网络边界一次次被打破和扩展,网络的开放性越来越强。同时随着基础网络技术的不断进步
随着经济全球化深入以及云计算等技术的发展,数据在全球范围跨境流动。数据跨境在促进经济增长、加速创新的同时,对数据主权、数据权属、个人信息保护等一系列问题逐渐浮出水面。今天我们就先来了解一下数据出境是什么意思?我国数据出境合规要求是什么?
这节课主要是熟悉一下kali虚拟机环境下的一些常用的命令,关于在vm中安装kali的教程,csdn已经有非常详尽的教学,这里不过多赘述。
Hardening OpenStack Cloud Platforms against Compute NodeCompromises, AsiaCCS’16 (C类), 2016年5月[1]美国石溪大学和AT&T实验室的研究人员针对OpenStack云平台的安全性进行了研究。OpenStack云平台主要由Controller节点和Compute节点组成。由于Compute节点数目众多,并且上面运
这是一个故意存在漏洞的 Web 应用程序,旨在练习 Web 应用程序安全技能。这是一个用于练习渗透测试技能的流行平台,具有一系列可供攻击和利用的虚拟机 (VM)。该平台提供各种挑战,测试您在网络安全、密码学和网络开发等领域的技能。对于想要学习和练习新技能的初学者来说,这是一个很好的平台。该平台提供 Web 应用程序安全挑战,可满足初学者和高级用户的需求。它还提供一系列涵盖各种安全主题的实验和练习。
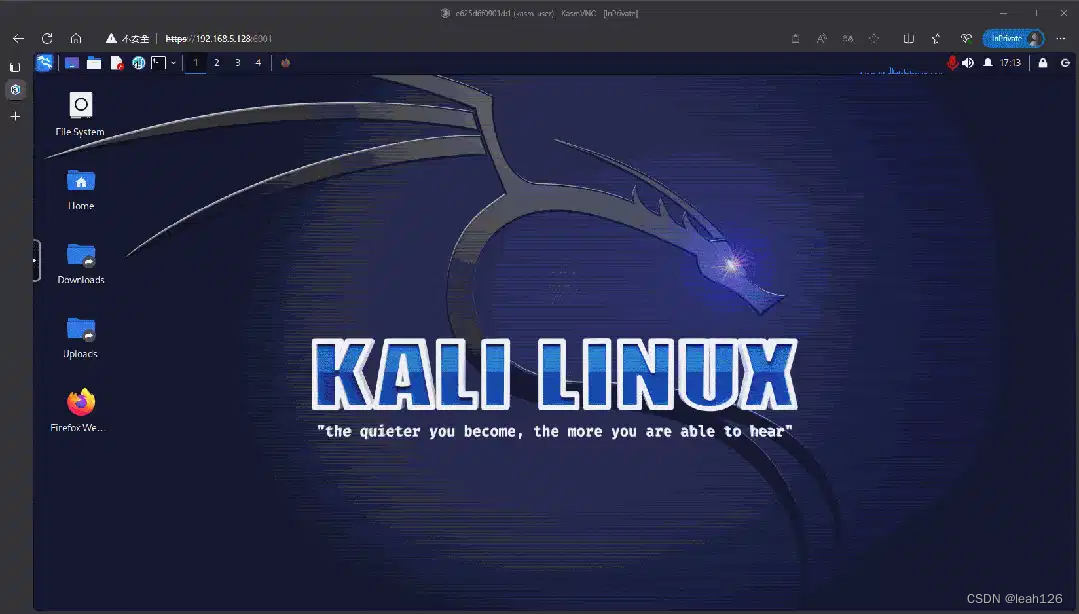
1.介绍1.1 效果演示通过这篇文章我们能够实现在网页上使用Kali, 并且相比在传统的Vmware中安装Kali占用资源更少并且响应速度更快, 并且支持动态缩放分辨率以及复制粘贴文本内容甚至能够安装QQ, 搭配上内网穿透就能够在任意的设备上远程使用Kali.1.2 环境要求操作系统要求: Linux系统可以是本地vmware虚拟机, 也可以是云服务器, 发行版本可以是ubuntu也可以是cent
而云服务器则因其灵活性、可扩展性和较低的维护成本,适合需要快速适应业务变化的企业。如果您正在寻找一种能够快速适应业务变化、降低运维成本的解决方案,那么云服务器可能是更好的选择。随着云计算技术的发展,越来越多的企业和个人用户开始转向云服务器,以替代传统的物理服务器。本文将详细探讨云服务器与传统服务器之间的区别,帮助读者更好地理解这两种服务器的特点,并为选择合适的服务提供指导。传统服务器:扩展能力受限
虚拟化是一种将功能与硬件分离的技术,而云则建立在这种分离技术之上。由于两者的核心理念都是从抽象资源中创建可用的环境,所以很容易被混为一谈。单纯地从基础架构即服务(IaaS)的角度来理解二者的区别最为简单。稳定的操作系统(如 Linux®)是云计算的基础。它可帮助用户实现公共、私有和混合环境之间的独立性。如果您已经设置好相应的内部网和/或互联网访问权限,则可通过虚拟化来创建云。借助一个名为 “Hy.
浏览器攻击渗透(MS10_018)环境:1、虚拟机Windows2003系统(靶机)2、虚拟机linux2020.2(攻击机)步骤:一、启动虚拟机linux2020.2,终端输入msfconsole启动二、输入指令search ms10_018查看一下,这是2010年的浏览器漏洞。三、接下来搜索ie浏览器:输入指令search ie回车后可以看到关于ie浏览器历史漏洞四、这里选择2010年的漏洞进
在工作过程中,我经常能和来自全球各地的首席信息安全官(chief information security officers ,CISO)交流,他们所在的企业面对着不同的信息安全环境,关心的安全问题也不尽相同。但总体上来说,他们在信息安全防护上的困扰集中在以下四个问题:1、云应用安全如今,越来越多的企业都开始将企业应用迁移到云端,并更多的使用包括公共邮箱服务、公有云盘、公共
这篇文是我翻草稿发现不知道什么时候写的,只写到一半虚拟机都删除了,但是既然写都写了,凑合看一看。